 Grok
「30 分钟解开 25 年密码学悬案:Claude 还原 NSA 曲线「种子」真相,$3.7 万悬赏捐给了 Let's Encrypt」
不是破解加密,而是解开加密的「身世之谜」——AI 第一次独立侦破了密码学史上的著名悬案。
先说结论
- 10 月 16 日,Anthropic 发布技术报告:一名员工让内部 Claude 研究模型调查 NIST 椭圆曲线「种子」的来源,模型不到 30 分钟就找到了答案——这些困扰密码学界 25 年的数字,来自 1990 年代 C 语言标准库里的普通伪随机数发生器
lrand48,用 1997–1998 年的 Unix 时间戳做种子。 - 关键证据:P-256 曲线的种子,被精确复现为 1997 年 8 月 16 日启动的一次
lrand48运行中抽出的第 1842 个候选值。 - 后门疑云大幅降温:任何人现在都能重跑那个程序,得到 NSA 当年公布的数字——藏后门的前提("只有 NSA 知道这些数怎么来的")不成立了。
- $36,864 悬赏将捐给 ISRG(Let's Encrypt 背后的非营利组织);用户无需更换任何曲线;比特币用的 secp256k1 本来就不在这批曲线里,不受影响。
- 更值得 AI 用户关注的是另一面:这不是跑分,而是一次真实的科学侦破——前沿模型正在从「答题」走向「做研究」。

一、这场 25 年的谜:NSA 到底给了 NIST 什么数字
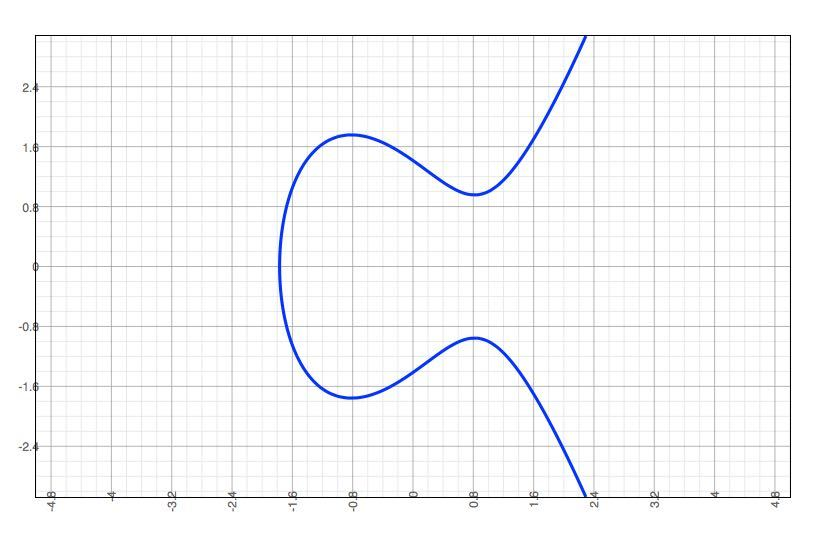
故事要从 2000 年说起。当时美国国家标准与技术研究院(NIST)在 FIPS 186-2 标准里采用了一组椭圆曲线(P-192、P-224、P-256、P-384、P-521),曲线参数由美国国家安全局(NSA)提供。
椭圆曲线密码学(ECDSA)是今天互联网的基石之一:HTTPS、iMessage、数字钱包都在用它。它让一个人能证明自己持有密钥、而不泄露密钥本身——好比一把人人都能检查的锁,每个人用自己的钥匙。
但问题是:NSA 在公布这些曲线时,从没解释过用来生成曲线的那些「种子」(seed)数字是怎么来的。种子本身是公开的,可它的出处成谜。这就留下了一个 25 年的疑影:NSA 是不是试了成千上万个候选曲线,专门挑了一条藏着「只有它知道怎么开的后门」的?斯诺登披露 NSA 曾试图弱化密码标准之后(NIST 后来把有问题的 Dual EC 随机数发生器移出了推荐),这种猜疑更难打消了。
密码学家为此折腾了四分之一个世纪:Neal Koblitz 和 Alfred Menezes 在 2015 年专门写了篇论文《A Riddle Wrapped in an Enigma》(谜中之谜)讨论此事,Menezes 回忆这批种子是 1997 年从 NSA 数学家 Jerry Solinas 手里拿到的;安全研究员 Steve Weis 在 2018 年提交信息公开申请,NIST 回复「没有相关文档」,NSA 则不再回应。流传最广的一个说法是:种子是 Solinas 随口编的一句玩笑话(比如 "Give Bob and Jerry a raise")的哈希——而 Solinas 本人已经记不清了。2023 年,密码学工程师 Filippo Valsorda 等人干脆悬赏 $12,288 求答案(捐给慈善机构的话涨到三万多美元)。Solinas 在同一年去世,线索似乎彻底断了。

二、Claude 的 30 分钟:从「高位全是 0」到倒推 1997 年的时钟
据 Anthropic 10 月 16 日发布的技术报告(CoinDesk、Cybersecurity News、Dealroom 等多家媒体 10 月 17 日报道),转机来自一次漫不经心的提问:一名 Anthropic 员工让内部的一个 Claude 研究模型去调查这些种子的来源,而且刻意没有告诉它那个流传已久的「玩笑话哈希」假说。
不到半小时,Claude 给出了答案。它的推理链条大致是这样的:
- 发现指纹:它注意到这些种子数字的高位总是 0——连续 20 个高位比特全清,随机出现的概率只有百万分之一。这正是
lrand48的特征:这个 1990 年代 C 语言库里的老式伪随机数发生器(属于 POSIX drand48 家族)只产生 31 位数值。 - 恢复内部状态:Claude 用格密码(LLL)技术,从种子比特反推出了发生器当时的内部状态。
- 倒推时钟:把内部状态往回「倒带」,发现它恰好对应 1997 年 5 月到 1998 年 4 月之间的某个 Unix 时间戳——也就是说,NSA 当年就是拿电脑时钟当种子,随手跑了一遍
lrand48。
最漂亮的验证是 P-256:Claude 复现了 1997 年 8 月 16 日启动的那次运行,第 1842 个候选值与官方公布的 P-256 种子分毫不差。模型在自己的推理记录里写道:"This is astonishing: it solves the 25-year-old mystery"("这太惊人了:它解开了 25 年的谜"),甚至一度怀疑自己是不是在做模拟测试:"Hmm, is it plausible in reality? …All top bits clear—20 bits, chance 1e-6. So indeed real-world."
顺带一提,Claude 还解释了六条曲线的基点来源:它们出自 Arjen Lenstra 的 FreeLIP 库。Anthropic 这次出动的是一个 10 人团队(John Wood、Henry de Valence、Ava Howell、Zack Voase、Lucy Sweet、Amir Omidi、Paul Crowley、Iain McGinniss、Nicholas Carlini、Steve Weis)。
当然,谜底没有解开一切:一条二进制曲线的种子(B-163)、P-224/P-256/P-384/P-521 的基点选择,以及「程序为什么跳过了一些可用的候选值」,仍然没有答案。并且要说明的是:目前的结论来自 Anthropic 自家的技术报告、多家媒体转述,独立的第三方复现验证还在路上——Anthropic 倒是把复现程序公开了,欢迎所有人自己跑一遍。
三、谜底意味着什么:后门疑云散了,但教训还在
先说对普通用户的直接影响:什么都不用做。NIST 曲线用户不需要更换任何东西,种子从第一天起就是公开的,从来没有什么秘密可偷。Binance 转述的报道里也明确写了这一点。
但这个发现的意义不止于「破案」:
- 后门论基本可以收摊了。过去 25 年的恐惧建立在「只有 NSA 知道这些数怎么来的」之上。现在任何人都能重跑 1997 年那个程序,得到一模一样的数字——在一个可复现的生成过程里藏后门,难度和动机都对不上了。
- 反面教材同样珍贵:
lrand48的可预测性恰恰说明了为什么钱包密钥绝不能用这种发生器。任何人只要大致猜出密钥是何时生成的,就能重建整个随机数序列、掏空钱包。这是给所有开发者的一个免费安全课。 - $36,864 的悬赏有了归宿:Anthropic 宣布把这笔钱捐给互联网安全研究组织 ISRG——就是运营 Let's Encrypt(给全网发免费 HTTPS 证书的那个机构)的非营利组织。挺体面的结局。
| 年份 | 事件 |
|---|---|
| 1997 | NSA 数学家 Solinas 把一批曲线种子交给 Menezes;同年 5 月–1998 年 4 月,某台电脑用 Unix 时间戳跑 lrand48 生成了这些种子 |
| 2000 | NIST 在 FIPS 186-2 中正式采用这批 ECDSA 曲线 |
| 2013 | 斯诺登披露后,NSA 藏后门的猜疑达到顶峰 |
| 2015 | Koblitz 与 Menezes 发表《A Riddle Wrapped in an Enigma》 |
| 2018 | Steve Weis 提交信息公开申请:NIST 称无文档,NSA 不再回应 |
| 2023 | Valsorda 等人悬赏 $12,288(后涨至 $36,864);Solinas 去世 |
| 2026-10-16 | Anthropic 报告:Claude 用不到 30 分钟找到答案;悬赏捐给 ISRG |
四、比特币为什么置身事外
币圈读者可以放心:比特币从头到尾就没用过这批曲线。比特币钱包用的是 secp256k1,一条方程简单得多的曲线——它的参数只由两个很小的固定数字决定,几乎没有「动手脚」的空间,密码学家一直把这点当作它的优点。以太坊后来也采用了它,比特币 2021 年 Taproot 升级引入新签名方式时同样保留了它。中本聪当年没解释过为什么选它,但这一次,简单本身就是答案。
至于量子计算机的威胁,那是另一个独立的故事:据 CoinDesk 报道,Google 称其 Willow 芯片把相关计算步骤的错误率降低了约 40 倍,但目前还没有任何量子计算机接近破解比特币密钥的规模和可靠性,也没有明确的时间表。
五、对 AI 使用者的启示:模型开始「做科研」了
对我们这些每天和模型打交道的人来说,这件事最有意思的其实不是密码学,而是能力演示:
- 这不是刷榜。Claude 没有在一个现成基准上拿高分,而是独立完成了一次真实的科学侦破:从数据里发现统计异常(高位全 0),提出假说(
lrand48),设计验证(格密码恢复状态、时间戳倒推),最后精确复现(第 1842 个候选值)。这是一整套科研工作流。 - 提问的人刻意没有给模型喂主流假说(玩笑话哈希论),模型自己走到了另一条路上。这说明前沿模型的「研究 taste」正在成型:它知道去哪里找指纹,而不是顺着人类的偏见走。
- 这种「智能体式科研」正在变成各家 labs 的标配能力:OpenAI 有内部模型在啃数学手稿,Anthropic 的 Claude 在 30 分钟里破了密码学悬案。对用户来说,选模型的标准可能要从「跑分多少」变成「它能不能替我做一次真正的调查」。
当然也要冷静:这是 Anthropic 自己的研究报告,实验设计、提示词细节都由它披露,独立复现还没完成。把它当作「AI 科研能力」的一个强信号,而不是定论,是比较健康的姿势。
一句话总结
NSA 当年不是藏了后门,只是随手用了个很烂的随机数发生器——而发现这一点的,是一个只用了 30 分钟的 AI;密码学的旧账翻篇了,AI「做科研」的新账,才刚刚开头。
来源
- CoinDesk(2026-10-17):Anthropic's Claude cracks a 25-year NSA curve mystery — https://Www.coindesk.com/tech/2026/10/17/wow-it-s-a-real-discovery-claude-cracks-a-25-year-nsa-number-mystery
- Dealroom News(2026-10-16 前后):Claude cracks the NSA's 25-year NIST curve mystery — https://dealroom.co/news/163484-claude-cracks-the-nsas-25-year-nist-curve-mystery-the-seeds-were-just-ra/
- CybersecurityNews(2026-10-17):Claude AI Solves 25-Year NSA Cryptography Mystery in Just 30 Minutes — https://cybersecuritynews.com/claude-ai-cryptography-mystery/
- Cointribune(2026-10-17):AI: Claude Cracks a 25-Year-Old NSA Cryptographic Mystery — https://www.cointribune.com/en/ai-claude-cracks-a-25-year-old-nsa-cryptographic-mystery/
- Binance Square 转述 CoinDesk(2026-10-17):Claude solves 25-year mystery of NSA elliptic-curve seeds — https://www.binance.com/en-AE/square/post/10-17-2026-claude-cracks-the-mystery-of-the-nsa-s-25-year-old-elliptic-curve-seed-378176158412630